
История Сергея Шиндера и людей, которых авторы расследования связывают с его IT-кооперативом, значительно шире одного эпизода из SoftServe.
В материале описывается многолетняя модель, при которой заказчикам продавали работу якобы конкретных senior-разработчиков, в то время как фактическое выполнение задач могли передавать другим людям, пишет Фраза.
По версии расследователей такая система позволяла одновременно вести большое количество проектов, получать оплату, накапливать корпоративные доступы, а после конфликтов оставлять работодателей с вопросами по данным, исходному коду и реальным исполнителям. В этой истории называются Сергей Шиндер, его жена Виктория Шиндер (Сулакова), Андрей Полунин, Эдуард Локтев и Эдуард Лухтонен, а также более широкая сеть программистов, которых источник называет «охотниками» и IT-подрядчиками.
SoftServe: когда корпоративный доступ превратился в проблему
В центре истории оказался SoftServe — одна из крупнейших украинских IT-компаний. В 2020 году компания стала жертвой масштабной кибератаки, после которой в сети стали появляться внутренние материалы. В предоставленном расследовании утверждается, что среди похищенной информации были данные о заказах крупных клиентов, стоимости контрактов, технических материалах, исходном коде отдельных продуктов, а также персональной информации сотрудников и подрядчиков. Отдельно упоминаются копии около 200 паспортов.
Сам факт атаки SoftServe подтверждал публично. В то же время вопрос о механизме проникновения, возможной роли внутренних пользователей и конкретных людей остался предметом разных версий. В материале Антикор эта история связывается с деятельностью группы, которую авторы расследования приписывают Шиндеру, и ставится принципиальный вопрос: если корпоративная система получила доступ через легитимные учетные записи, действительно ли перед компанией было классическое внешнее хакерское нападение?
Еще при обсуждении атаки консультант по кибербезопасности Егор Папышев допускал несколько возможных мотивов инцидента — от заказа конкурента до действий группы, которая могла преследовать финансовую цель. В то же время он отмечал потенциальную роль инсайдера: по его мнению, столь масштабная атака на защищенную IT-структуру могла потребовать человека внутри компании, которая обеспечила соответствующий вектор доступа. Именно после этого возникает главный вопрос всей истории: кто мог получить такой доступ и каким образом он его получил?
Сергей Шиндер: центр описанной системы SoftServe
В данном расследовании Сергей Асаэль Леонидович Шиндер назван центральной фигурой описанной сети. Авторы утверждают, что модель начиналась с IT-аутсорсинга, но постепенно превратилась в систему скрытого субаутсорсинга. Заказчику предлагали специалиста определенного уровня, компания проводила собеседование, заключала контракт, создавала корпоративный аккаунт и открывала доступ к рабочей среде. После этого, по версии расследователей, заявленный работник мог передавать часть или всю работу другому программисту.
Для бизнеса это означало принципиальную потерю контроля. Компания считала, что платит за работу конкретного senior-разработчика, в то время как над задачей могли работать один или несколько junior-middle программистов, причем параллельно на нескольких проектах. В материале приводится характерный пример: заказчик мог оплачивать полный рабочий день трем-четырем senior-специалистам, тогда как фактически задачу в течение неполного рабочего дня выполняли один-два младших программиста. Один такой исполнитель мог быть одновременно вовлечен в несколько проектов.
Экономика описанной модели строилась на разнице между стоимостью специалиста для заказчика и оплатой фактического исполнителя. Однако вместе с этим возникала более серьезная проблема: корпоративный доступ оставался привязанным к человеку, который формально нанимала компания. Заказчик знал одного программиста, а реально по системе могли работать другие.
По данным источника, Шиндер не ограничивался ролью посредника. Авторы расследования утверждают, что он сам мог одновременно трудоустраиваться в несколько компаний, использовать разные профессиональные профили и работать с работодателями в разных странах. Именно поэтому в материале он представлен как центральный координатор описанной сети, а не просто как рекрутер или руководитель аутсорсинговой команды.
Виктория Шиндер: семейное и финансовое звено SoftServe
Отдельное место в расследовании занимает Виктория Георгиевна Шиндер, также упомянутая под фамилией Сулакова. По данным источника, она является супругой Сергея Шиндера и фигурирует в описании системы как человек, который мог быть связан с финансовой частью деятельности.
Авторы материала утверждают, что работодатели могли получать от Сергея объяснение необходимости перехода на удаленную работу или изменения условий труда из-за болезни близкого родственника. В расследовании говорится, что в таких историях могла упоминаться именно Виктория Шиндер. Эти утверждения источник представляет на основе показаний людей, контактировавших с работодателями и фигурантами описанной схемы.
Еще одна деталь касается платежей. В расследовании Виктория Шиндер названа человеком, который фигурировал как получатель оплаты за работу Сергея. Именно это явилось основанием для версии о ее роли как финансового звена. В то же время в источнике нет судебного решения, устанавливающего ее ответственность за мошенничество или другие преступления, поэтому эти утверждения следует рассматривать именно как позицию авторов расследования.
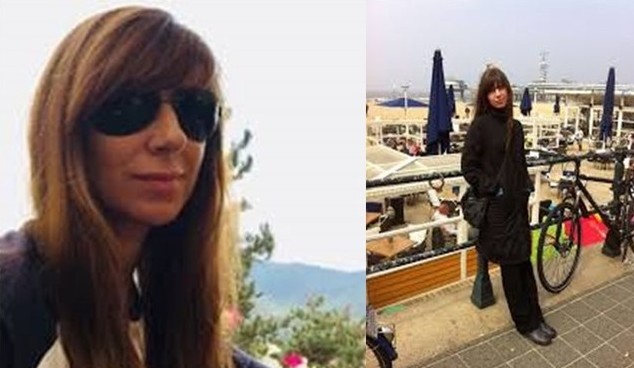
Виктория Георгиевна Шиндер
«Охотники»: люди, которые должны были проходить собеседования
Одним из интереснейших элементов описанной модели были так называемые «охотники». Так авторы расследования называют приближенных к Шиндер программистов, которые, по их версии, имели достаточную квалификацию для прохождения собеседований, общения с работодателями и управления фактическими исполнителями.
Их функция в такой конструкции была критической. Если один сотрудник не мог одновременно вести десять проектов, это делали несколько человек. Один проходил собеседование, другой контролировал коммуникацию, третий выполнял техническую работу, а четвёртый мог подключаться к конкретной задаче. Для работодателя при этом могло оставаться одно и то же название должности и один корпоративный аккаунт.
Источник также описывает случаи, когда разные люди могли использовать чужие имена и резюме, а компании якобы фиксировали одинаковые голоса людей, представлявшихся разными кандидатами. Отдельно утверждается, что Сергей Шиндер мог выступать под видом HR или представителя крупной IT-компании, с которой действительно не имел связи.
Именно это звено, если описанная модель соответствует действительности, делало систему масштабируемой. Один организатор физически не мог одновременно проходить десятки собеседований, вести переговоры со всеми работодателями и контролировать десятки исполнителей. Группа людей с необходимыми языковыми и техническими навыками могла создавать для заказчика впечатление большой профессиональной команды.
Андрей Полунин: один из названных участников SoftServe
Среди людей, которых источник прямо включает в описанную структуру, назван Андрей Юрьевич Полунин. В расследовании его характеризуют как опытного программиста с хорошим английским, который мог проходить собеседования и в зависимости от привлечения к конкретному проекту контролировать работу других исполнителей.
Именно такая функция соответствует роли охотника, которую описывают авторы материала: человек имеет достаточную техническую и коммуникационную подготовку, чтобы убедить работодателя в своей компетентности, но фактическую часть работы может передавать дальше. В источнике также приведены сведения о его предпринимательском статусе и профессиональных профилях в сети.
При этом утверждения его участия в конкретных незаконных действиях остаются утверждениями авторов расследования. Сам факт упоминания человека в журналистском материале не является доказательством его уголовной ответственности. Для оценки таких утверждений необходимы первоначальные документы, материалы официальных проверок или судебные решения.
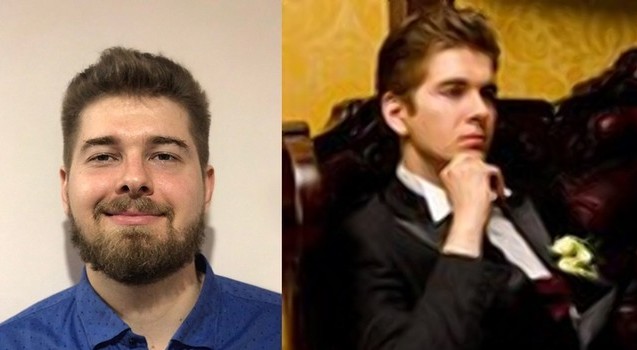
Андрей Юрьевич Полунин
Эдуард Локтев: еще одно звено сети SoftServe
Вторым названным в материале «охотником» является Эдуард Михайлович Локтев. Источник указывает на его белорусское и русское гражданство, профессиональный опыт и знание английского языка. Авторы утверждают, что он мог в зависимости от конкретного проекта контролировать работу других программистов.
Отдельно в материале содержится утверждение, что во время собеседований он мог воспользоваться поиском ответов в вебе. Но в контексте всей описанной модели вопрос не столько в поведении во время собеседования, сколько в том, кто фактически выполнял работу после получения корпоративного доступа.
В источнике также приведены сведения о предпринимательской деятельности Локтева в Беларуси и профессиональных профилях. Авторы расследования связывают его с описанной сетью, однако это именно журналистская версия, а не установленный судом факт.
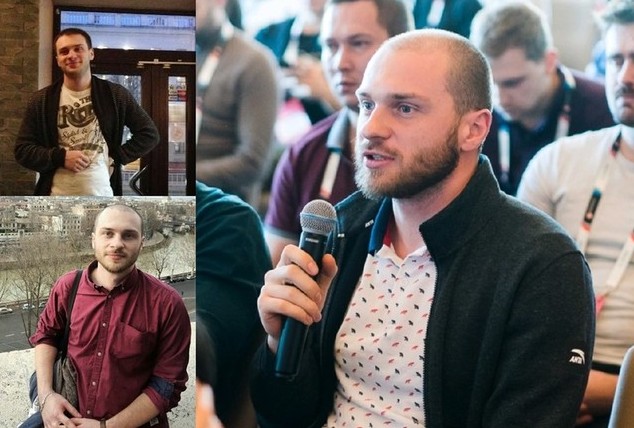
Эдуард Михайлович Локтев
Эдуард Лухтонен: международный компонент
Еще один фигурант, названный в расследовании, — Эдуард Лухтонен. Источник указывает на его финское и российское гражданство, связи с Финляндией и Швейцарией, а также профессиональные профили в международных IT-сервисах.
Авторы материала утверждают, что его вовлечение в конкретные проекты могло быть ограниченным, тогда как часть работы могли выполнять другие программисты. Этот эпизод важен для понимания географии описанной сети: речь идет не об одной компании в одном городе, а о модели, участники которой могли находиться в разных странах и работать с заказчиками из Европы и Северной Америки.
Для традиционной корпоративной безопасности это создает отдельную проблему. Работодатель может знать имя работника, но не иметь достаточной информации о реальной географии выполнения работы и круге людей, которые фактически получают доступ к его системам.
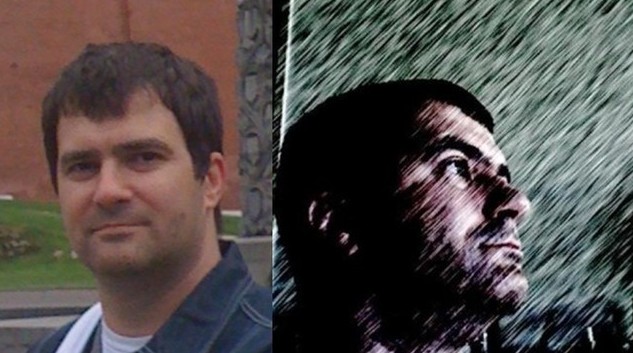
Эдуард Лухтонен
Senior на бумаге, junior по клавиатуре
Центральная претензия расследователей к описанной системе заключается не просто в скрытом субаутсорсинге. Проблема в том, что совместно с передачей работы могли передаваться и корпоративные доступы.
В материале утверждается, что фактические исполнители получали доступы к исходному коду, внутренней документации, серверам, базам данных, секретным ключам и паролям. По описанной схеме такие люди могли быть значительно дешевле тех специалистов, которых оплачивал заказчик, а один и тот же программист мог параллельно работать на нескольких проектах.
Система могла работать до тех пор, пока работодатель не начинал задавать неудобные вопросы. Когда результаты не соответствовали ожиданиям, возникали задержки, а когда заказчик требовал объяснения, могли появляться новые оправдания. По версии источника после усиления контроля участники могли переходить к следующему проекту.
Именно поэтому авторы расследования оценивают описанную модель как систему, ориентированную не столько на качественное выполнение IT-работы, сколько на максимальное длительное получение оплаты до момента разоблачения. По приведенным в материале оценкам, совокупный ущерб компаний, которые могли пострадать от этой деятельности, превышали $20 млн. Это оценка, приведенная авторами расследования, а не установленная судом сумма ущерба.
Почему работодатели не замечали подмены
Самым слабым местом системы, по логике расследования, стало не код, а доверие. IT-рынок годами жил в режиме дефицита специалистов, компании конкурировали за программистов, а дистанционная работа постепенно стала нормой. В такой ситуации работодатели могли сконцентрироваться на быстром закрытии вакансии, техническом собеседовании и выполнении KPI.
Но этого недостаточно, если корпоративный аккаунт получает не тот человек, который компания видела на собеседовании. Авторы источника описывают один из сигналов, который стал привлекать внимание работодателей: несоответствие географии.
Условный сотрудник мог быть заявлен как специалист из Киева, Одессы или Харькова, но его активность фиксировалась из Германии или Великобритании, а затем из России или других регионов. Во время пандемии COVID-19 такие разногласия становились особенно заметными, поскольку международные перемещения существенно ограничены. По версии источника, именно такие несоответствия стали одним из факторов, позволивших работодателям постепенно увидеть масштаб проблемы.
Самый опасный актив — не деньги, а доступ
Финансовый ущерб от некачественного программирования можно сосчитать, а утечку исходного кода можно оценить по результатам для конкретного продукта. Стоимость корпоративного доступа часто намного больше, поскольку через него можно получить информацию о клиентах, внутренних процессах, технической архитектуре и других системах компании.
В материале утверждается, что данные по корпоративным системам могли переноситься на другие виртуальные машины и хостинги. По версии авторов это давало возможность продолжать работу независимо от основной инфраструктуры заказчика и скрывать реальное местонахождение исполнителей.
Именно здесь история SoftServe становится принципиально важной. Если внешний хакер пытается сломать систему, ему нужно сначала пройти защиту. Если человек уже имеет легальный аккаунт, проблема переходит на другой уровень: система видит авторизованного пользователя, лог формально может показывать правильную учетную запись, а доступ выдан законно. Однако по клавиатуре может находиться другой человек.
Для корпоративной безопасности это один из самых сложных сценариев, поскольку техническая защита не всегда способна компенсировать ошибки в процессах найма и контроля персонала.
Что произошло после разоблачения SoftServe
По данным источника, после того как работодатели начали выявлять несоответствия, информация о фигурантах начала распространяться внутри HR- и IT-сообщества. Представители компаний обменивались информацией, а имена потенциальных участников попадали во внутренние списки риска. Авторы также сообщают о международных запросах о правовой помощи, которые якобы поступали в отношении участников описанной сети, однако в самом материале не приведен достаточного массива официальных документов для независимой проверки всех таких утверждений.
Отдельный этап истории связан с цифровым следом. В источнике утверждается, что после огласки фигуранты стали добиваться удаления или сокрытия публикаций и упоминаний о себе. Именно поэтому авторы материала называют одним из новых этапов истории «зачистку интернета». Впрочем, утверждение о конкретных действиях каждого фигуранта по удалению материалов требует отдельной документальной проверки.
Сам Шиндер, по более поздним публикациям, отрицал свою причастность к атаке на SoftServe и характеризовал информацию о себе как кампанию против него. Поэтому историю необходимо разделять на несколько уровней: документированный факт кибератаки на SoftServe, утверждение потерпевших компаний и HR-специалистов, журналистскую версию о связи этой модели с группой Шиндера и утверждение о непосредственной причастности конкретных людей к атаке.
Чего не хватало компаниям
Даже если оставить в стороне вопросы персональной ответственности отдельных людей, описанный кейс демонстрирует слабость традиционной модели IT-найма. Компания может проверить резюме, провести техническое собеседование, подписать контракт и выдать корпоративный аккаунт, но при этом не знать, кто фактически выполняет работу на следующий день.
В самом расследовании пострадавшие компании и специалисты сформулировали ряд практических сигналов риска: несоответствие географии в профилях и фактических подключениях, чрезмерно высокий уровень заявленных навыков при готовности работать за невысокую оплату, постоянный отказ от видеосвязи, странные задержки во время технических ответов, появление нескольких вакансию, а также просьбу перечислять оплату на счета родственников.
Для менеджмента авторы советуют проверять документы разработчиков, юридический статус ФЛП или компании, заключать полноценные электронные контракты, контролировать фактическое выполнение задач и обращать внимание на систематический отказ от видеосвязи или непонятные изменения поведения. Отдельно отмечается необходимость проверять не только основного подрядчика, но и людей, которым он фактически передает работу.
Для самих программистов источник также формулирует отдельные риски: работа под чужим именем, использование чужих корпоративных аккаунтов, передача собственных документов другому человеку, утаивание менеджера реального исполнителя и обещания быстрого трудоустройства или переезда.
Подписывайтесь на наш канал в X и Telegram-канал!
Будьте в курсе, кто делает бизнес, политику и поддерживает коррупцию в Украине!
Вывод
История Сергея Шиндера и SoftServe, если рассматривать ее как историю скрытого субаутсорсинга, теряет важнейшую часть. В данном расследовании описана целая структура: Сергей Шиндер как центральная фигура, Виктория Шиндер как возможное финансовое звено, Андрей Полунин, Эдуард Локтев и Эдуард Лухтонен как названные автором участники группы «охотников», а также более широкая сеть фактических исполнителей.
Наиболее опасным элементом описанной модели был не сам обман с зарплатами. Ключевой проблемой стал корпоративный доступ, который, по версии расследователей, мог переходить от формально нанятого специалиста к фактическим исполнителям. В случае с SoftServe эта проблема получила особо серьезное измерение из-за масштаба кибератаки и обнародования внутренней информации.
При этом утверждение о преступной деятельности конкретных людей, их роль в кибератаке и персональной ответственности нельзя считать доказанными только на основании журналистского материала. Но именно эта история показывает, насколько опасна для IT-компании ситуация, когда она контролирует пароль, аккаунт и сервер, но уже не контролирует главное — кто именно сидит за клавиатурой.
Skelet.Org
По теме: Рейдеры-неудачники: как у Львовского IT-кластера пытались забрать прибыльный ивент
IT-фирма из орбиты «ОККО» осваивает сотни миллионов «Нафтогазу» и государственных структур
Подписывайтесь на наши каналы в Telegram, Facebook, Twitter, ВК — Только новые лица из рубрики СКЛЕП!